Red Hat Advanced Cluster Security: Seguridad integral para Kubernetes y OpenShift
A medida que las organizaciones aceleran la adopción de contenedores y Kubernetes, la seguridad se vuelve cada vez más compleja. Los entornos cloud-native son dinámicos, escalables y distribuidos, lo que exige un enfoque diferente al de los modelos tradicionales basados en redes perimetrales. Para responder a este desafío, Red Hat Advanced Cluster Security for Kubernetes (RHACS) proporciona una plataforma diseñada específicamente para proteger aplicaciones y entornos Kubernetes durante todo su ciclo de vida.
¿Qué es Red Hat Advanced Cluster Security?
Red Hat Advanced Cluster Security (RHACS) es una solución de seguridad nativa para Kubernetes que ayuda a proteger aplicaciones desde su desarrollo hasta su ejecución en producción.
Su objetivo es incorporar la seguridad como parte del proceso de desarrollo y operación, permitiendo que equipos de desarrollo, operaciones y seguridad trabajen sobre una misma plataforma y tengan una visión unificada de riesgos, vulnerabilidades y cumplimiento normativo. La solución permite:
- Detectar vulnerabilidades en imágenes de contenedores.
- Aplicar políticas de seguridad durante los despliegues.
- Validar configuraciones de Kubernetes.
- Monitorear la actividad en tiempo real.
- Detectar comportamientos anómalos y posibles amenazas.
- Verificar la integridad de la cadena de suministro de software.
Seguridad integrada en todo el ciclo de vida
Uno de los principales diferenciales de RHACS es su enfoque de seguridad continua.
Durante el desarrollo
La plataforma puede integrarse con pipelines CI/CD para identificar vulnerabilidades y configuraciones inseguras antes de que las aplicaciones lleguen a producción.
Durante el despliegue
RHACS valida las cargas de trabajo y puede impedir la implementación de aplicaciones que incumplan políticas corporativas o utilicen imágenes vulnerables.
En tiempo de ejecución
La solución monitorea procesos, comunicaciones de red, privilegios y actividad de los contenedores para identificar comportamientos sospechosos o potencialmente maliciosos.
Este enfoque ayuda a implementar modelos de seguridad modernos como Zero Trust, donde cada componente debe demostrar continuamente que cumple los requisitos establecidos.
Arquitectura de RHACS
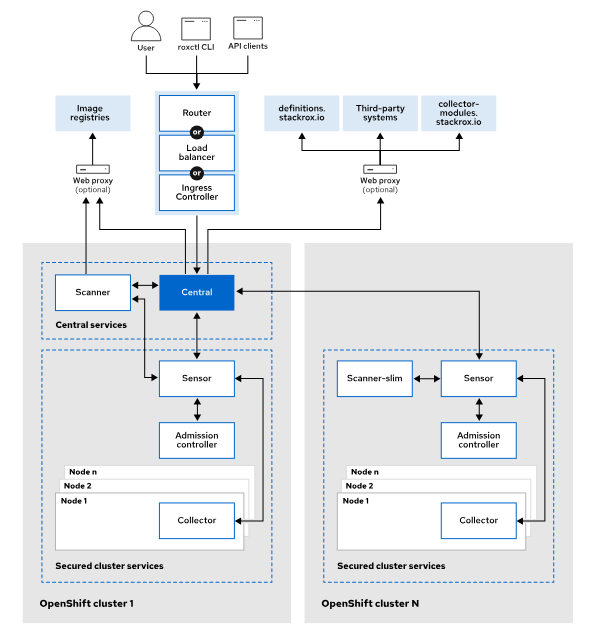
La arquitectura de Red Hat Advanced Cluster Security se divide en dos grandes bloques: Central Services y Secured Cluster Services.
Central Services
Actúan como plano de control de la plataforma. Entre sus funciones se encuentran:
- Consola web centralizada.
- Gestión de políticas.
- Administración de vulnerabilidades.
- Gestión de cumplimiento normativo.
- Motor de alertas y reportes.
- Escaneo centralizado de imágenes.
Central se despliega normalmente una sola vez y puede administrar múltiples clústeres Kubernetes u OpenShift.
Secured Cluster Services
Se instalan en cada clúster protegido y contienen los componentes encargados de aplicar las políticas de seguridad.
Sus principales elementos son:
Sensor
Actúa como intermediario entre los clústeres protegidos y el componente Central. Distribuye políticas y recopila eventos de seguridad.
Admission Controller
Valida las cargas de trabajo antes de su despliegue. Puede identificar configuraciones inseguras e incluso bloquear implementaciones que incumplan políticas definidas por la organización.
Collector
Monitorea la actividad de los contenedores en tiempo real. Analiza procesos, comunicaciones de red y comportamiento de las aplicaciones utilizando tecnologías modernas basadas en eBPF para obtener visibilidad profunda con bajo impacto operativo.
Scanner
Analiza imágenes de contenedores para detectar vulnerabilidades conocidas y generar informes de riesgo antes de que las aplicaciones entren en producción.
Compatibilidad y soporte
RHACS está diseñado para entornos empresariales híbridos y multicloud. Puede proteger clústeres implementados en:
- Red Hat OpenShift Container Platform.
- OpenShift Dedicated.
- Azure Red Hat OpenShift.
- Red Hat OpenShift Service on AWS (ROSA).
- Amazon EKS.
- Google Kubernetes Engine (GKE).
- Azure Kubernetes Service (AKS).
Además, puede gestionar múltiples clústeres simultáneamente desde una única instancia central, incluso cuando utilizan diferentes arquitecturas de hardware. Esta capacidad facilita la estandarización de controles de seguridad en organizaciones que operan infraestructuras distribuidas entre distintos proveedores de nube y centros de datos.
Beneficios para las organizaciones
Adoptar RHACS permite a las empresas:
- Integrar seguridad dentro de las prácticas DevSecOps.
- Reducir riesgos asociados a vulnerabilidades y configuraciones incorrectas.
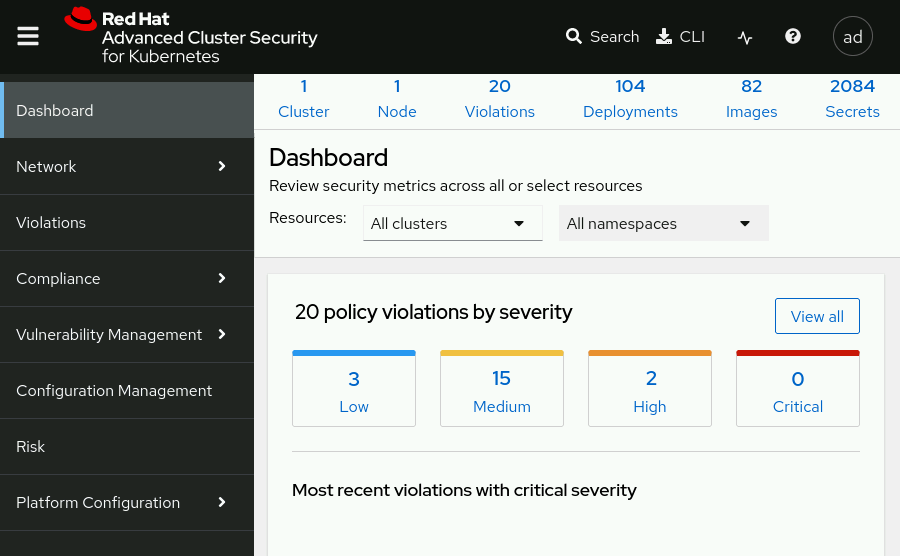
- Obtener visibilidad de múltiples clústeres desde un único lugar.
- Mejorar el cumplimiento de estándares y buenas prácticas.
- Detectar amenazas en tiempo real.
- Acelerar la remediación de incidentes.
- Simplificar las operaciones de seguridad en entornos híbridos y multicloud.
Conclusión
Red Hat Advanced Cluster Security (RHACS) permite a las organizaciones adoptar Kubernetes y OpenShift con un enfoque de seguridad integral que acompaña a las aplicaciones desde su desarrollo hasta su ejecución en producción. Su capacidad para identificar vulnerabilidades, aplicar políticas de seguridad y detectar amenazas en tiempo real ayuda a reducir riesgos sin frenar la innovación.
En un contexto donde los entornos cloud-native son cada vez más complejos y distribuidos, RHACS ofrece la visibilidad, el control y la automatización necesarios para fortalecer las estrategias DevSecOps y garantizar el cumplimiento de estándares corporativos y regulatorios. Además, su capacidad para gestionar múltiples clústeres desde una única plataforma simplifica la gobernanza y la operación de infraestructuras híbridas y multicloud.
¿Está buscando fortalecer la seguridad de sus entornos Kubernetes y OpenShift? En Zavatec podemos ayudarle a diseñar una estrategia de seguridad cloud-native que le permita proteger sus aplicaciones, reducir riesgos operativos y acelerar la adopción de plataformas modernas con confianza