Kubernetes Backup y Recovery: Enfoques Genéricos en Plataformas
Introducción
Ya sea que tus cargas de trabajo se ejecuten en Google Kubernetes Engine (GKE), Azure Kubernetes Service (AKS), Amazon Elastic Kubernetes Service (EKS), OpenShift (OCP) o en las instalaciones (OVA), hay una verdad: la protección de datos es esencial.
La copia de seguridad y la recuperación garantizan la continuidad del negocio, protegen contra pérdidas accidentales de datos y proporcionan una vía para restaurar rápidamente las cargas de trabajo en caso de fallos.
¿Por qué son importantes las copias de seguridad y la recuperación?
Kubernetes está diseñado para la escalabilidad y la resiliencia, pero no para la protección de datos por defecto. Eso significa:
• Las aplicaciones con estado como bases de datos, colas o almacenes de archivos necesitan copias de seguridad
• Los Volúmenes Persistentes (PV) deben preservarse para la recuperación
• La configuración del clúster (RBAC, secretos, CRDs, espacios de nombres) debe estar protegida
• La planificación de la recuperación ante desastres es esencial para el cumplimiento y la disponibilidad
¿Cuándo deberías hacer copias de seguridad?
Las copias de seguridad son más valiosas cuando se alinean con el riesgo y la frecuencia de cambio. Considera hacer una copia de seguridad:
- Antes de las actualizaciones importantes – actualizaciones de clúster, cambios de versión de aplicaciones o cambios
de infraestructura - Antes de los despliegues, especialmente para cargas de trabajo con estado como bases de
datos - Tras cambios importantes en la configuración – actualizaciones de CRDs, RBAC o políticas
de espacio de nombres - En un calendario – las copias de seguridad automáticas recurrentes reducen el riesgo de error
humano - Para el cumplimiento normativo: sectores como la sanidad y las finanzas requieren copias de seguridad frecuentes y auditables
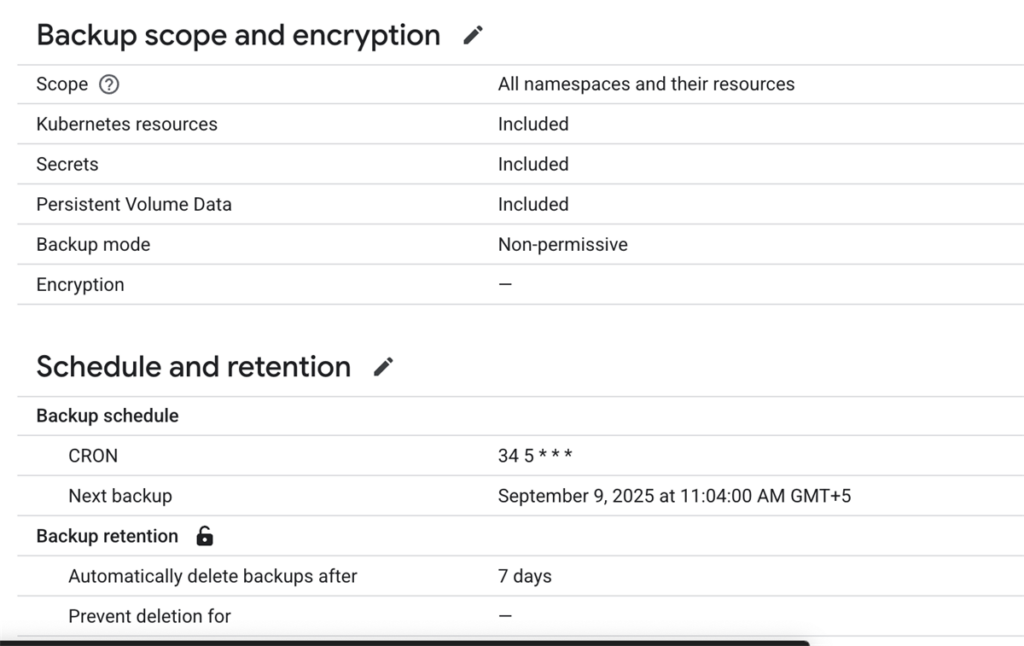
De forma similar, esto también se puede hacer con Velero
¿Con qué frecuencia deberías hacer una copia de seguridad?
La frecuencia de respaldo depende de los requisitos RPO (Objetivo del Punto de Recuperación) y del RTO (Objetivo de Tiempo de Recuperación). Patrones comunes:
- → Diario para cargas de trabajo activas, aplicaciones que cambian rápidamente y bases de
datos de producción - → Semanal para aplicaciones menos críticas o clústeres
de preparación/prueba - → Mensual para fines de archivo y almacenamiento
orientado a la normativa - Retención anual → a largo plazo, a menudo requerida por políticas regulatorias
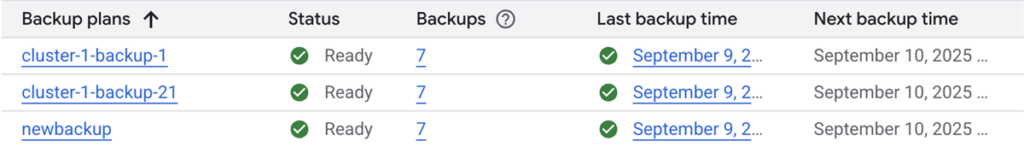
Nuestro enfoque en todas las plataformas
Para abordar esto en diferentes entornos, utilizamos:
- GKE → Copia de seguridad nativa para GKE, integrada directamente en Google Cloud
- AKS, EKS, OCP, OVA → Una solución de terceros y de código abierto como Velero, que proporciona coherencia entre plataformas
Este enfoque híbrido nos permitió equilibrar la integración nativa con la flexibilidad multi-nube.
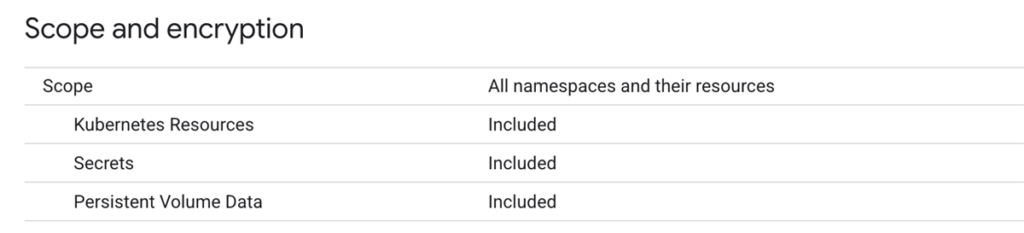
¿Qué se acumula?
En diferentes plataformas, una copia de seguridad completa suele incluir:
- Objetos Kubernetes: Despliegues, ConfigMaps, Secretos, políticas RBAC
- Volúmenes Persistentes: Datos de aplicaciones almacenados en discos o almacenamiento
en bloques - Recursos Personalizados (CR): Extensiones específicas de la plataforma
- Espacios de nombres: Agrupación lógica de cargas de trabajo
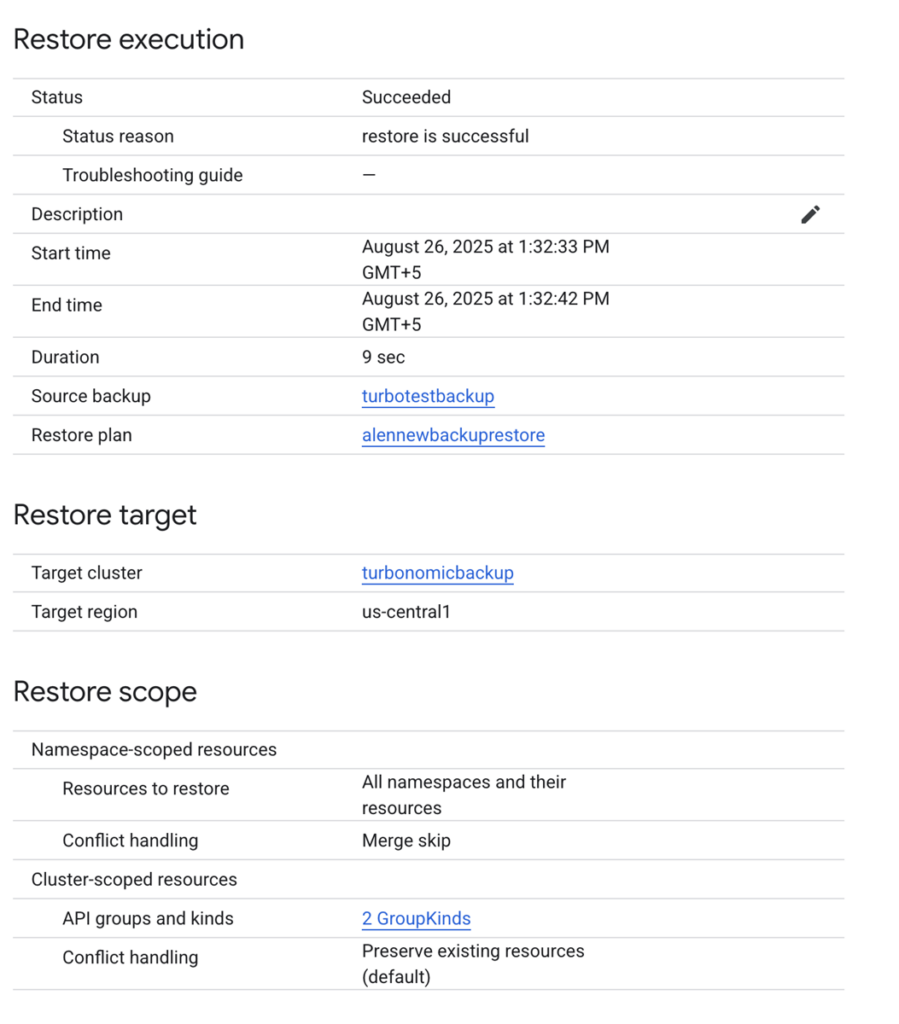
¿Cómo es la restauración?
Al restaurar, el enfoque está en devolver las cargas de trabajo a un estado consistente:
- Se recrean manifiestos de aplicación (despliegues, servicios) • Se reasignan o restauran volúmenes persistentes a partir de instantáneas
- Se reaplican configuraciones y secretos • Se recuperan espacios de nombres como unidades
Mejores prácticas
- Combinar siempre datos de aplicación + configuraciones en tus copias de seguridad
- Automatizar la planificación de copias de seguridad en lugar de depender de disparadores
manuales - Almacenar copias de seguridad en un almacenamiento seguro y duradero (almacenamiento de objetos, cubos en la nube)
- Probar regularmente escenarios de
restauración para asegurar que las copias de seguridad sean utilizables - Documentar los procedimientos para que la recuperación pueda ejecutarse bajo presión
Conclusión
La copia de seguridad y recuperación en Kubernetes no se trata de la herramienta, sino de garantizar la resiliencia en todas las plataformas.
• En GKE, los servicios nativos simplifican las operaciones
• En AKS, EKS, OCP y OVA, herramientas de código abierto como Velero ofrecen un enfoque coherente y flexible
• Independientemente de la plataforma, valida siempre qué se está respaldando y prueba tus restauraciones regularmente
Con el equilibrio adecuado entre soluciones nativas y de terceros, puedes proteger con confianza las cargas de trabajo en cualquier entorno.
Fuente: Kubernetes Backup y Recovery: Enfoques Genéricos en Plataformas
Créditos a Alen Jacob